购
买
咨
询
申请
试用
回到
顶部

 客服1
客服2
客服3
客服1
客服2
客服3
销售方案

摘要:2026 年 10 月 1 日,公安部令第 176 号《公安机关网络空间安全监督检查办法》施行,市级以上公安机关可对辖区信息系统开展远程漏洞探测与渗透测试。施行一个月来,大量自建邮件系统在迎检中暴露出同一个真相——服务器在自己机房,并不等于安全。本文拆解老旧邮件系统被反复追问的四个问题,以及新一代 TurboEx 的架构级答案。
很多单位坚持邮件系统自建的理由高度一致:私有化、数据在自己手里。这个判断十年前成立,但当“自建”演变成“部署完就没人动过”,安全的前提就悄悄反转了——自建只是把责任拿回来,并没有把能力拿回来。
现实中的老旧邮件系统通常是这样:老版本 Sendmail/Postfix 加 Dovecot,配一套基于 PHP 5.6/7.x 的 Webmail,反垃圾靠静态规则引擎,日志保留 7 天,管理后台只有一个 admin 超级账号。这套架构在 2015 年是主流,在 2026 年是一份完整的风险清单:组件全部 EOL、无补丁可发;单体耦合导致“改一处、全量重启”,运维不敢升级;安全能力靠外挂拼凑,日志互不相通;加密栈停留国际算法,与国密要求隔着一整个改造工程。
176 号令改变的是检查方式:过去“出了事才查”,现在“主动扫你的漏洞”。一套三年没打过补丁的 Webmail 被扫出高危漏洞的那一刻,问题就从“技术债”变成了“未消除的风险隐患”。
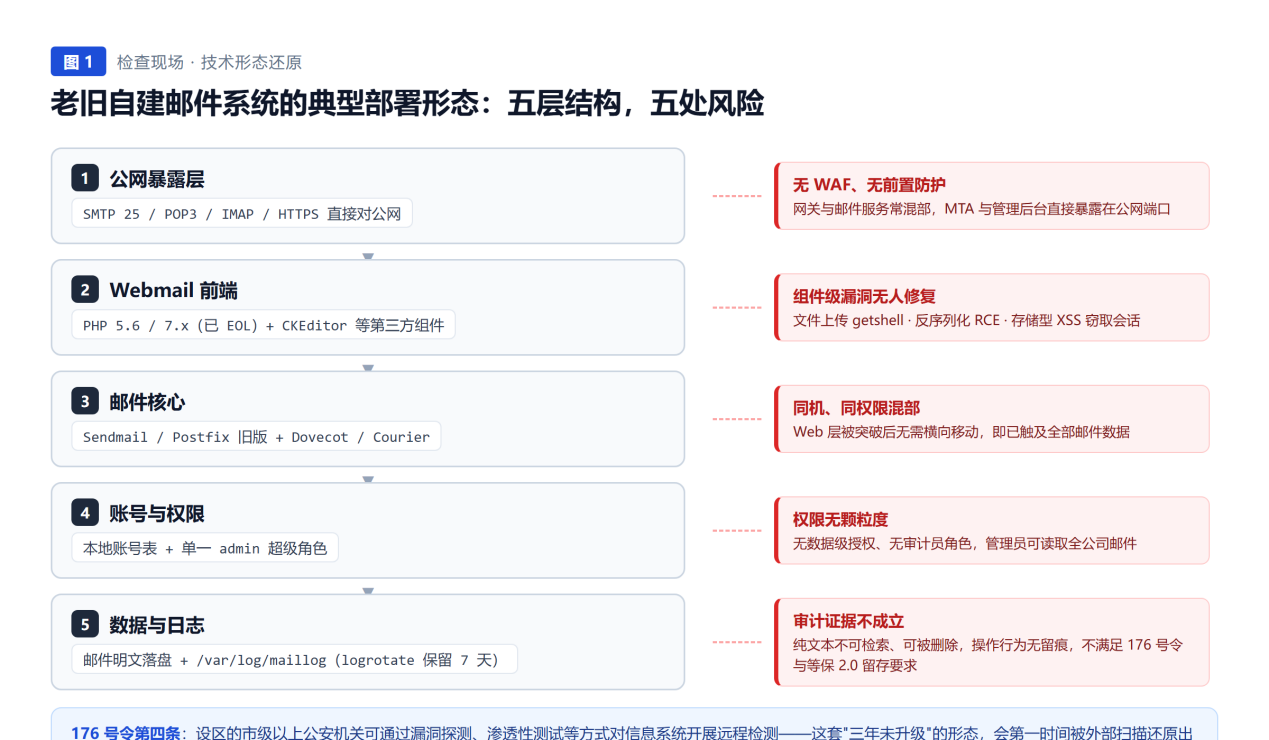
图 1:老旧邮件系统典型五层架构——每一层都对应一处检查风险
反垃圾报表写着 98% 拦截率,员工收件箱里每天仍有“看起来很像真的”钓鱼邮件。原因在规则型过滤的失效机理: 特征永远滞后于攻击。 钓鱼邮件从投递到进入特征库存在数小时到数天的窗口期;批量注册的仿冒域名生命周期往往只有 48 小时,等 RBL 收录时域名已弃用。
攻击载荷已“去文本化”。 二维码把钓鱼 URL 编进图片像素,正文一个链接都没有;Base64 与加密压缩包让文本规则与杀毒引擎双双失灵。
最危险的邮件“技术上完全合法”。 仿冒财务总监的 BEC 邮件用真实域名、通过 SPF/DKIM 校验、正文无恶意链接,判别依据在语义而不在特征——规则引擎眼里它是“干净”的。
老旧架构没有第二层。 单层规则引擎直接暴露在公网 25 端口;即使外挂第三方网关,也拿不到用户行为与组织架构这些关键上下文。
TurboEx 的解法是把“匹配”升级为“研判”:原生集成的 TurboGate 九层反垃圾网关覆盖来源分析、SPF/DKIM/DMARC 校验、附件与图片指纹识别等环节,并与 DeepSeek 大模型深度集成——模型不再判断“是否含敏感词”,而是理解“这封邮件想让人做什么”,结合通信关系与发信特征输出风险评分。实测拦截率提升至 99.999% 量级,误判趋近于零;网关与邮件系统同基座联动,双向拦截还能识别内部账号被盗后的异常群发。
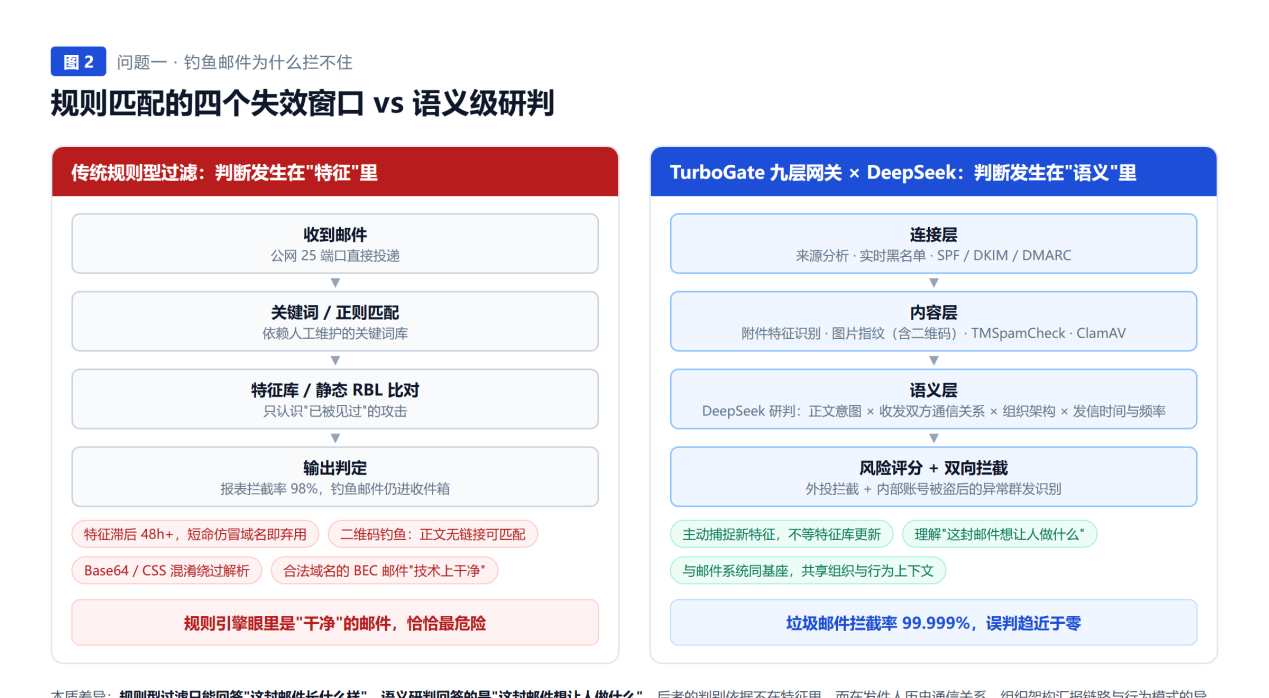
图 2:规则匹配停在“有没有特征”,语义研判回答“想让人做什么”
PHP Webmail 部署简单、外包成本低,但这批优点恰好构成安全短板:运行时早已 EOL,升级意味着整个应用重新适配,多数单位选择“不动”;富文本编辑器、上传组件等第三方库的任何 CVE 都可能成为 getshell/RCE 入口;会话与 XSS 防护普遍缺失基础加固;Web 与邮件核心同机甚至同权限运行,Web 层被突破就直接站在邮件数据门口。最致命的是:单体架构打补丁等于全量停机,业务不能停,补丁就一直排队——而这个队列,现在会被 176 号令授权的远程扫描直接翻出来。
解法同样在架构。TurboEx 采用自研 CallBean 云原生微服务架构,将邮件系统拆解为 6000 余个细粒度微服务单元:补丁可灰度发布、滚动替换,从“停机窗口作业”变成“在线热更新”;各服务接口化通信,攻击面收敛;支持容器化与弹性伸缩。拓波同时面向存量客户提供快速扫漏与补丁服务,按等保与 176 号令口径主动探测对外暴露面,输出配置基线核查清单。老旧系统的补丁问题无法靠“更勤快”解决,约束在架构的发布模型上——只有升级不再带来业务风险,“及时修复”才是可执行的策略。
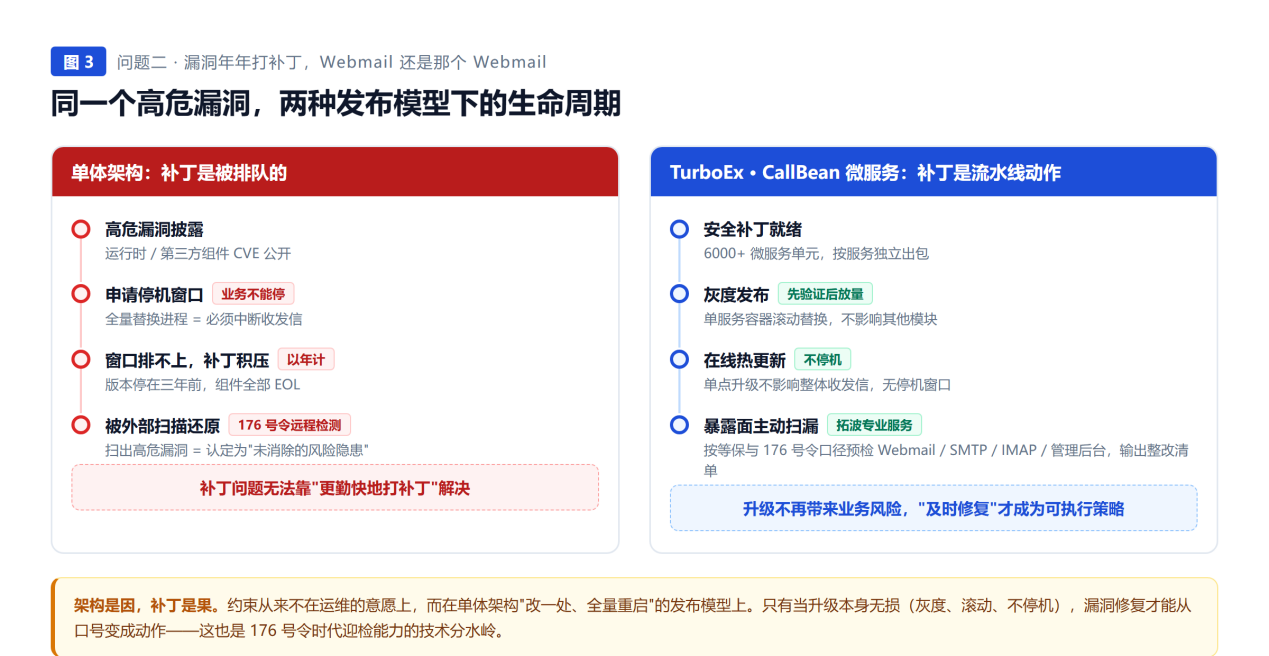
图 3:单体系统“排队三年”与微服务“灰度热更新”对比
高科技企业的研发邮件里有技术路线、报价与投融资条款,邮件系统就是核心 IP 的容器。但老旧系统权限模型只有一个维度:是不是管理员。结果要么为合规放开全部权限——等于给少数人配了全公司邮件的钥匙;要么为保密关掉审计——检查时拿不出任何记录。审计侧,日志以纯文本轮转保留 7 到 30 天,无法组合检索,操作日志往往根本没有记录,且与邮件数据同机存放,主机被入侵即可顺手清痕。而等保 2.0 三级明确要求审计记录留存六个月以上、不可删改、审计员与系统管理员分权——这三条恰好是“单角色加文本日志”无法满足的。
TurboEx 的答案是权限到数据级、审计到三权分立:300+ 项权限配置形成功能、组织、数据三维管控,“研发邮件默认不跨部门可见、项目组临时授权、离职邮箱指定继承”均可图形化配置;高危模块双人复核机制,对导出邮件、批量授权等操作要求双人确认。审计侧实行系统管理员、安全保密管理员、安全审计员三权分立、相互制约;5 大类 27 种日志全部建立索引,支持组合检索;配合归档系统的 WORM 防篡改存储,审计报告一键导出,证据链具备法律效力。
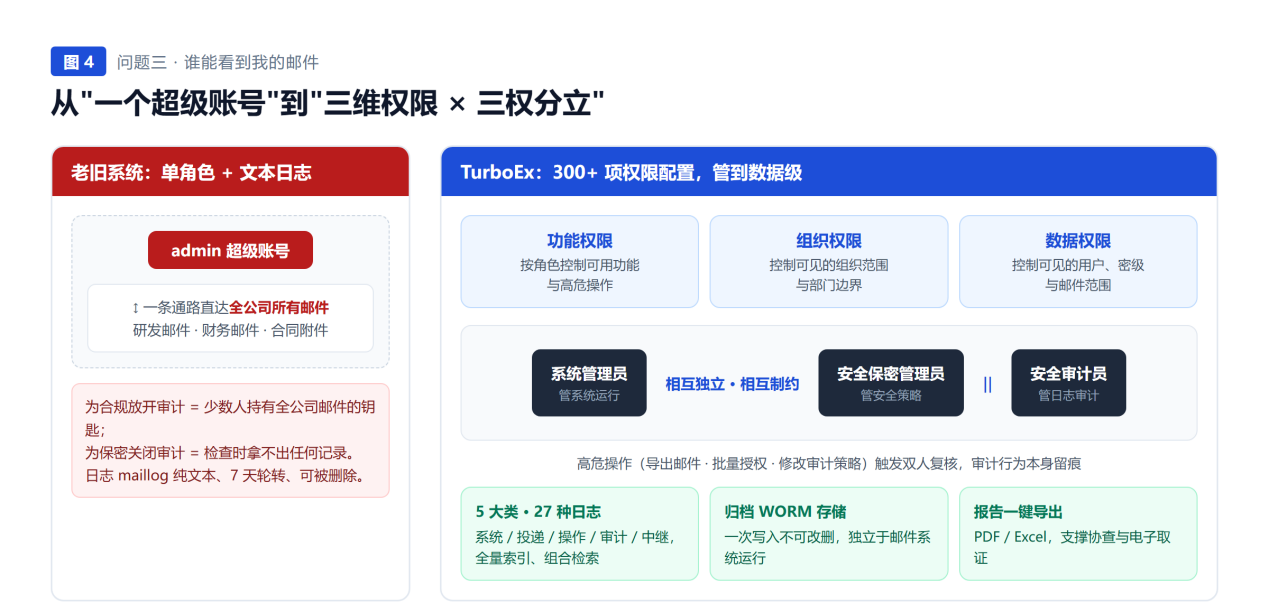
图 4:单一 admin 通路与三维权限、三权分立、WORM 归档对比
对政府、央国企和金融客户,检查要看的不是态度,而是算法清单、密钥管理与加密覆盖范围。老旧系统的加密栈只有传输 TLS 和口令哈希,邮件正文服务端明文落盘、密钥放在配置文件里——在密评(GB/T 39786)视角下,算法不合规、密钥管理不成立、覆盖范围不全三条全部命中。而国密改造涉及证书体系、密钥生命周期、存储与客户端兼容,任何一环缺失都无法通过密评,单体系统做这种改造等于在承重墙上开洞。
TurboEx 已实现 SM2/SM3/SM4/SM9 全链路闭环:SM2 支撑身份认证与签名验签;SM3 保障邮件、附件与日志防篡改;SM4 配合 TDE 数据库透明加密实现存储层全库加密——无需停机、无需改造应用;SM9 标识密码让用户直接以邮箱地址作公钥实现端到端加密,绕开传统 PKI 的证书分发成本。密钥由独立密钥服务器专人管理、权限分离,叠加多因子认证与全终端防截屏水印,从接入到内容形成完整防护。
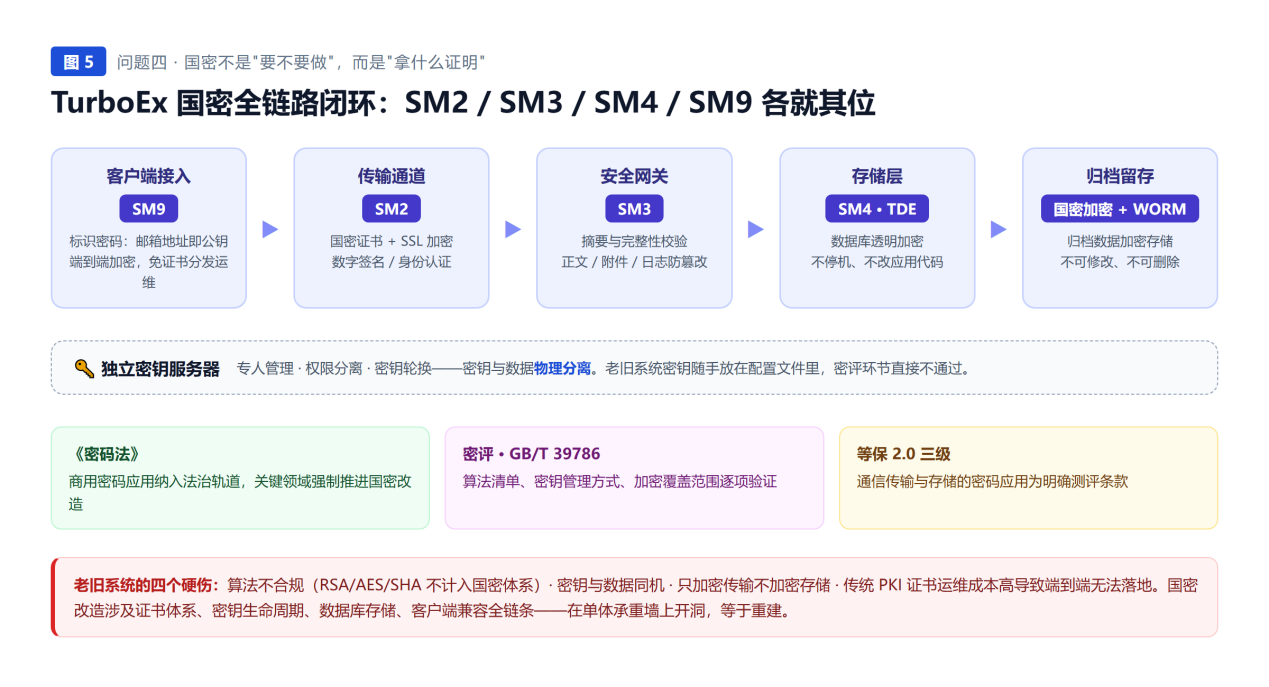
图 5:SM2/SM3/SM4/SM9 从传输、存储到端到端的全链路闭环
四条线索指向同一根因:老旧系统的安全能力是“外挂”的,不是“内建”的——反垃圾靠独立网关、补丁靠人工巡检、权限靠超级账号、审计靠文本日志、加密靠一张证书。每一块都是拼接件,拼接处就是缝隙。
| 检查关注点 | 老旧自建系统典型状态 | TurboEx 技术对应 |
|---|---|---|
| 钓鱼邮件拦截 | 单层规则引擎,特征滞后 | 九层网关 + DeepSeek 语义研判,拦截率 99.999% |
| 漏洞修复 | 组件 EOL、补丁排队 | 6000+ 微服务单元,不停机灰度升级 |
| 权限颗粒度 | 单一 admin 角色 | 300+ 项权限三维管控,双人复核 |
| 审计留痕 | 文本日志 7 天轮转 | 27 种日志全量索引,三权分立 + WORM 归档 |
| 国密合规 | RSA/AES,密钥同机 | SM2/SM3/SM4/SM9 全链路,TDE 透明加密 |
替换路径上,TurboEx 支持与微软 AD 域控对接保留原有组织架构,深度集成 EAS 协议保留 Outlook 使用习惯,T 级以上异构数据可无感迁移——某国有银行数千名员工两周完成迁移、业务零中断;信创侧已完成飞腾、鲲鹏、龙芯与麒麟、统信、达梦等全栈适配。拓波软件专注邮件系统领域近二十年,服务客户超 10 万家,保持邮件安全零事故记录。
176 号令把检查视角从“有没有做”转向“能不能证明做了”:日志要能检索、漏洞要能修复、权限要能收敛、加密要能验证。这四项能力,没有一项可以靠“服务器在自己机房”获得。对仍在使用老旧系统的单位,只需回答两个朴素的问题:这套系统最近一次安全升级是什么时候?下一次高危漏洞披露时,我们能在多久内完成修复且不停业务?如果答不上来,检查中被追问的就不止四个问题。
关于 TurboEx 邮件系统的技术资料、迎检自查清单与替换迁移方案,可通过拓波软件官网(www.turboex.cn)或销售服务中心(020-38921969)获取产品演示与方案交流。
粤公网安备 44010602008304号 | 粤ICP备06105496号 |TurboEx邮件系统 | Copyright:广州拓波软件科技有限公司

企业微信公众号
 020-38921969
